- 具名
- 每条授权指向一台具体的控制端设备,不是一个谁拿到都能用的口令。
- 有期限
- 默认 30 天到期,最长可配置为 90 天。默认收窄,而不是默认长存。
- 可撤销
- 随时可以收回,正常链路下约 60 秒内拒绝新连接;撤销之后同一把密钥不能直接重新申请。已经建立的会话不会因撤销自动断开,需在被控端结束。
- 每个版本都有校验和
- 每次发布都附一份 SHA256SUMS 清单,里面是裸文件名,可以直接用系统自带命令核对。
- 安装包都有发布者签名
- macOS 经 Developer ID 签名、已公证并钉签;Windows 是 EV Authenticode 并带时间戳;安卓的证书指纹与本站 assetlinks.json 一致。
- 也公开哪些还不能用
- 哪些平台没有客户端、哪些被控端缺哪些能力、哪些功能压根不存在 —— 都在核验页正文里直接列出来,不折叠。
shasum -a 256 -c SHA256SUMS-v4.1.36.txt先下载安装包和同版本的清单到同一个目录,再跑这一条。哈希一致说明文件与清单一致 —— 它不能单独证明发布者身份,所以请同时核对签名。
- 私钥不上传
- 控制端私钥在本机生成,并由本机硬件安全模块加密封存:macOS 用 Secure Enclave,Windows 用 TPM,安卓用 StrongBox(没有 StrongBox 时为 TEE)。只能在本机解开,签名时在内存中解封使用。
- 授权与治理分开记录
- 设备授权决定哪台控制端能连接,治理集合决定谁能参与账号治理。在当前版本中,两者的批准所依赖的动态码,网页后端一旦被攻破都可能被算出 —— 详见安全页。
- 后端改不动的硬上限
- 签发侧独立强制每账号最多 255 条设备授权,与套餐额度无关。签发侧不重复核对设备授权批准人的动态码,这一步在网页后端完成。
这一条的边界
硬件加密封存只覆盖控制端密钥 —— 被控端的 host.key 是明文文件;在 Windows 上,以同一用户身份运行的恶意程序可以读取已解锁的控制端密钥。职责分离也不等于任何单点被攻破都拿不到访问权:API 被攻破仍可能签出设备授权,也可能改动治理集合。这些限定在安全页里逐条写明。
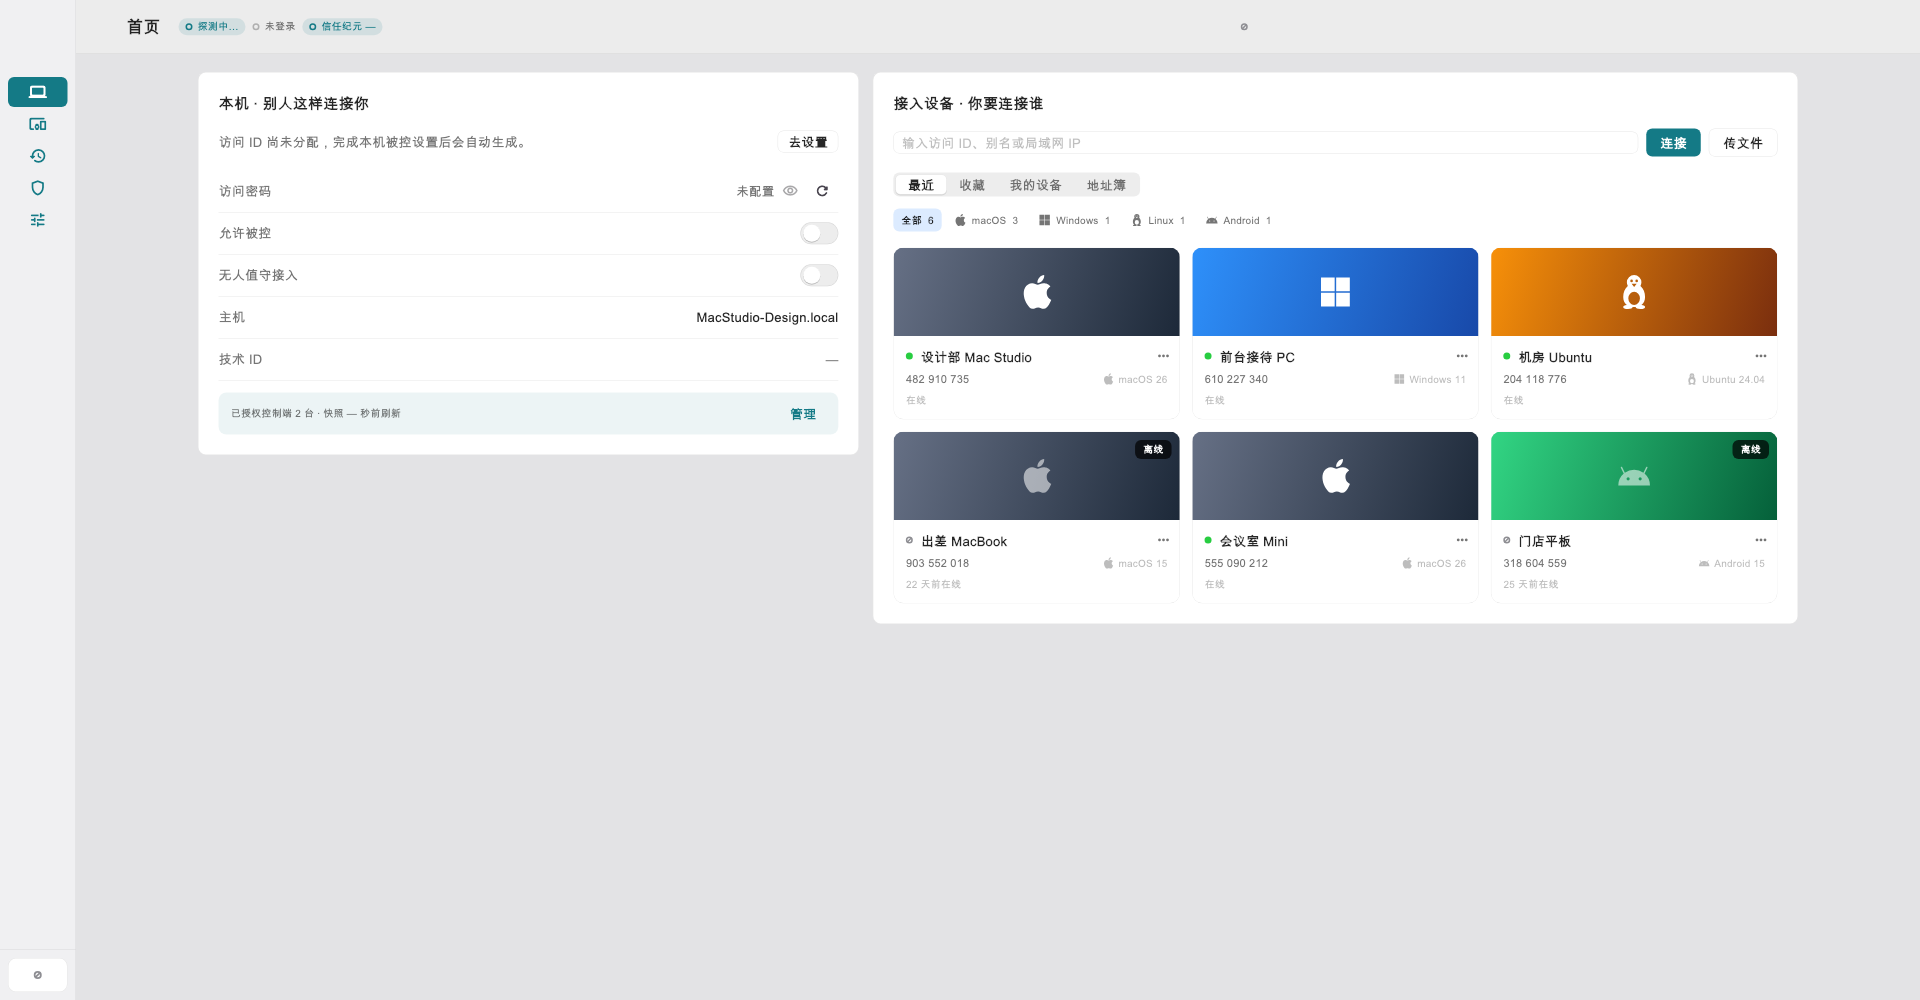
控制端和被控端不是同一张表。
「支持哪些平台」这句话在远程桌面里会骗人:你用来操作的那一端和被你连的那一端,覆盖范围和能力都不一样。下面是实际情况。
你用来操作的那一端
有正式发布包的:
- macOS —— 仅 Apple Silicon
- Windows —— 是 zip,不是安装程序
- Android —— 仅 arm64
- iPadOS / iOS —— 仅 TestFlight,没有公开发布包
- Linux —— 没有客户端
被你连的那一端
目前只有两个平台可以作为被控端,而且能力差别很大:
- macOS —— 唯一功能完整的被控端
- Windows —— 只有软件编码,没有音频与剪贴板
- Linux —— 暂未提供,计划随 4.2.0 被控端系统服务化一起正式发布
- Android 与 iOS —— 不能作为被控端
需要确认它适不适合你的场景?
目前还没有开放自助购买。告诉我们你要接多少台机器、分布在哪里,我们会直接回答能不能做到 —— 包括做不到的部分。