- 具名
- 每條授權指向一臺具體的控制端裝置,不是一個誰拿到都能用的口令。
- 有期限
- 預設 30 天到期,最長可配置為 90 天。預設收窄,而不是預設長存。
- 可撤銷
- 隨時可以收回,正常鏈路下約 60 秒內拒絕新連線;撤銷之後同一把金鑰不能直接重新申請。已經建立的會話不會因撤銷自動中斷,需在被控端結束。
- 每個版本都有校驗和
- 每次釋出都附一份 SHA256SUMS 清單,裡面是裸檔名,可以直接用系統自帶命令核對。
- 安裝包都有釋出者簽名
- macOS 經 Developer ID 簽名、已公證並釘籤;Windows 是 EV Authenticode 並帶時間戳;安卓的證書指紋與本站 assetlinks.json 一致。
- 也公開哪些還不能用
- 哪些平臺沒有客戶端、哪些被控端缺哪些能力、哪些功能壓根不存在 —— 都在核驗頁正文裡直接列出來,不折疊。
shasum -a 256 -c SHA256SUMS-v4.1.36.txt先下載安裝包和同版本的清單到同一個目錄,再跑這一條。雜湊一致說明檔案與清單一致 —— 它不能單獨證明發布者身份,所以請同時核對簽名。
- 私鑰不上傳
- 控制端私鑰在本機產生,並由本機硬體安全模組加密封存:macOS 用 Secure Enclave,Windows 用 TPM,Android 用 StrongBox(沒有 StrongBox 時為 TEE)。只能在本機解開,簽章時在記憶體中解封使用。
- 授權與治理分開記錄
- 裝置授權決定哪臺控制端能連線,治理集合決定誰能參與帳號治理。在目前版本中,兩者的批准所依賴的動態碼,網頁後端一旦被攻破都可能被算出 —— 詳見安全頁。
- 後端改不動的硬上限
- 簽發側獨立強制每帳號最多 255 條裝置授權,與方案額度無關。簽發側不重複核對裝置授權批准人的動態碼,這一步在網頁後端完成。
這一條的邊界
硬體加密封存只覆蓋控制端金鑰 —— 被控端的 host.key 是明文檔案;在 Windows 上,以同一使用者身分執行的惡意程式可以讀取已解鎖的控制端金鑰。職責分離也不等於任何單點被攻破都拿不到存取權:API 被攻破仍可能簽出裝置授權,也可能改動治理集合。這些限定在安全頁裡逐條寫明。
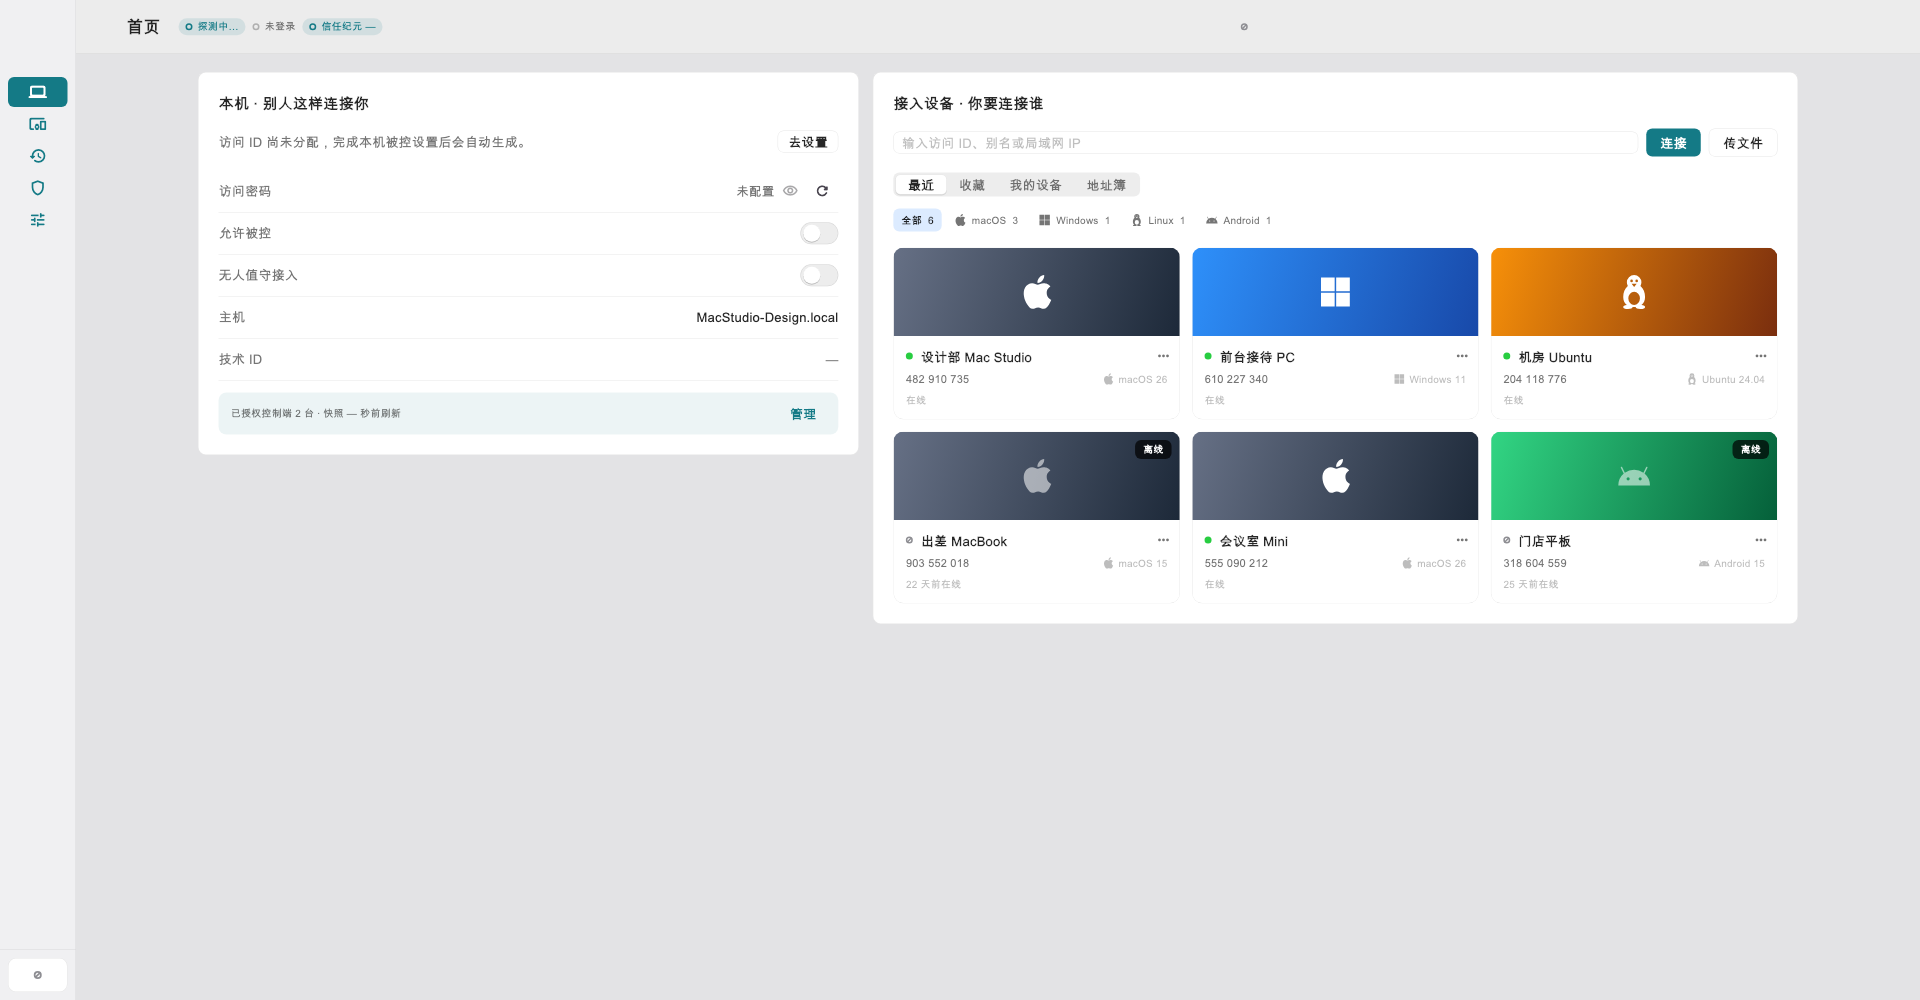
控制端和被控端不是同一張表。
「支援哪些平臺」這句話在遠端桌面裡會騙人:你用來操作的那一端和被你連的那一端,覆蓋範圍和能力都不一樣。下面是實際情況。
你用來操作的那一端
有正式釋出包的:
- macOS —— 僅 Apple Silicon
- Windows —— 是 zip,不是安裝程式
- Android —— 僅 arm64
- iPadOS / iOS —— 僅 TestFlight,沒有公開發布包
- Linux —— 沒有客戶端
被你連的那一端
目前只有兩個平臺可以作為被控端,而且能力差別很大:
- macOS —— 唯一功能完整的被控端
- Windows —— 只有軟體編碼,沒有音訊與剪貼簿
- Linux —— 暫未提供,計劃隨 4.2.0 被控端系統服務化一起正式釋出
- Android 與 iOS —— 不能作為被控端
需要確認它適不適合你的場景?
目前還沒有開放自助購買。告訴我們你要接多少台機器、分佈在哪裡,我們會直接回答能不能做到 —— 包括做不到的部分。